Dein Arbeitsplatz.
Dein Container.
OpenTerminalApps ist eine Open-Source-Plattform für selbst gehostete Terminal-Arbeitsplätze. Jeder Nutzer bekommt einen eigenen Linux-Container mit VS Code, Firefox, Terminal & Co – jede App einzeln als scharfer Vollbild-Stream, alle Workspaces im eigenen Netz.
Drei Schritte, ein Vollbild
Von der Anmeldung bis zum Vollbild-Stream: Was zwischen Browser und Container passiert – in drei Stationen.
Anmelden
Einmal bei Keycloak anmelden – 2FA, Passkeys oder AD/LDAP. Danach öffnen sich alle Workspaces ohne zweiten Login.
Workspace starten
Der eigene Linux-Container wird aufgeweckt: XFCE-Desktop, VS Code, Firefox, Terminal – im eigenen Netz, isoliert vom Rest.
App als Vollbild-Stream
Jede App einzeln über Selkies 2.0 als H.264-Vollbild – scharf und flott, ohne den ganzen Desktop zu übertragen.
Alles, was ein Terminal-Arbeitsplatz braucht
Vom isolierten Container bis zur eigenen Paketquelle: die Bausteine, aus denen OpenTerminalApps besteht.
Ein Container pro Nutzer
Jeder Nutzer erhält einen eigenen Linux-Container – isoliert, reproduzierbar und in Sekunden startbar. Kein Shared-Desktop, kein gegenseitiges Sichtbarsein.
Jede App einzeln gestreamt
VS Code, Firefox oder Terminal – jede App öffnet als eigener, scharfer H.264-Vollbild-Stream. Kein ganzer Desktop, der übertragen wird.
Workspaces im eigenen Netz
Alle Workspaces leben in deinem Netzwerk – kein Cloud-Anbieter, keine fremde Firewall. Dein Datacenter, deine Regeln.
Sichere Anmeldung
Keycloak als zentrale Anmeldung – mit 2FA, Passkeys, Active Directory oder LDAP. Einmal angemeldet, alle Workspaces erreichbar.
Apps als Tabs
Mehrere Apps parallel im Blick: Jede App wird im Browser zu einem eigenen Tab – saubere Trennung statt überfülltem Desktop.
Debian als Paketquelle
Debian 13 (Trixie) als Basis – und eigene .deb-Paketquellen, mit denen du Software gezielt in den Workspaces verteilst.
Drei Ebenen, ein Stream
Zwischen Browser und Container laufen drei Ebenen: der Wirt, das isolierte Netz und der Workspace. Bewege den Zeiger über die Szene, um sie zu drehen.
Der Wirt
- Docker & Compose
- Selkies 2.0
- H.264-Encoding
Das Netz
- Selkies-2.0-Streams
- Netzwerk-Isolation
- HTTPS
Der Workspace
- XFCE-Desktop
- VS Code & Firefox
- Terminal & Apps
Zeigefinger über die Szene bewegen, um die Ebenen zu drehen.
Selbst gehostet heißt: du bestimmst
OpenTerminalApps ist kein Cloud-Dienst und keine Blackbox. Es ist eine nachvollziehbare, offene Plattform, die auf deiner Hardware läuft – und die du Stück für Stück verstehen kannst. Der Unterschied zu geführten Desktop-As-a-Service-Lösungen: Es gibt keinen Anbieter, der mitbestimmt, wann sich was verändert.
Volle Kontrolle
Hardware, Netz, Updates – alles bei dir. Kein externer Dienst entscheidet mit, keine fremde Datenhaltung.
Scharfe Streams
H.264 statt generischem VNC: Jede App ist ein eigener Vollbild-Stream – flüssig bei Text, Code und UI.
Getestet im Betrieb
Über 450 Tests, darunter 107 im echten Browser – die Plattform läuft nicht nur im Demo-Setup.
Läuft neben Kasm
Kein Entweder-oder: OpenTerminalApps kann daneben existieren, während Kasm weiterläuft – Migration im eigenen Tempo.
Kein Lock-in
Apache-2.0, Docker als Transport, Debian als Basis: Jeder Baustein ist austauschbar – du kannst alles selbst nachbauen.
Sechs Screenshots, eine Plattform
Keine Mockups: Das hier sind echte Screenshots aus der laufenden Anwendung – vom Dashboard über Apps als Tabs bis zur Paketquellen-Administration.
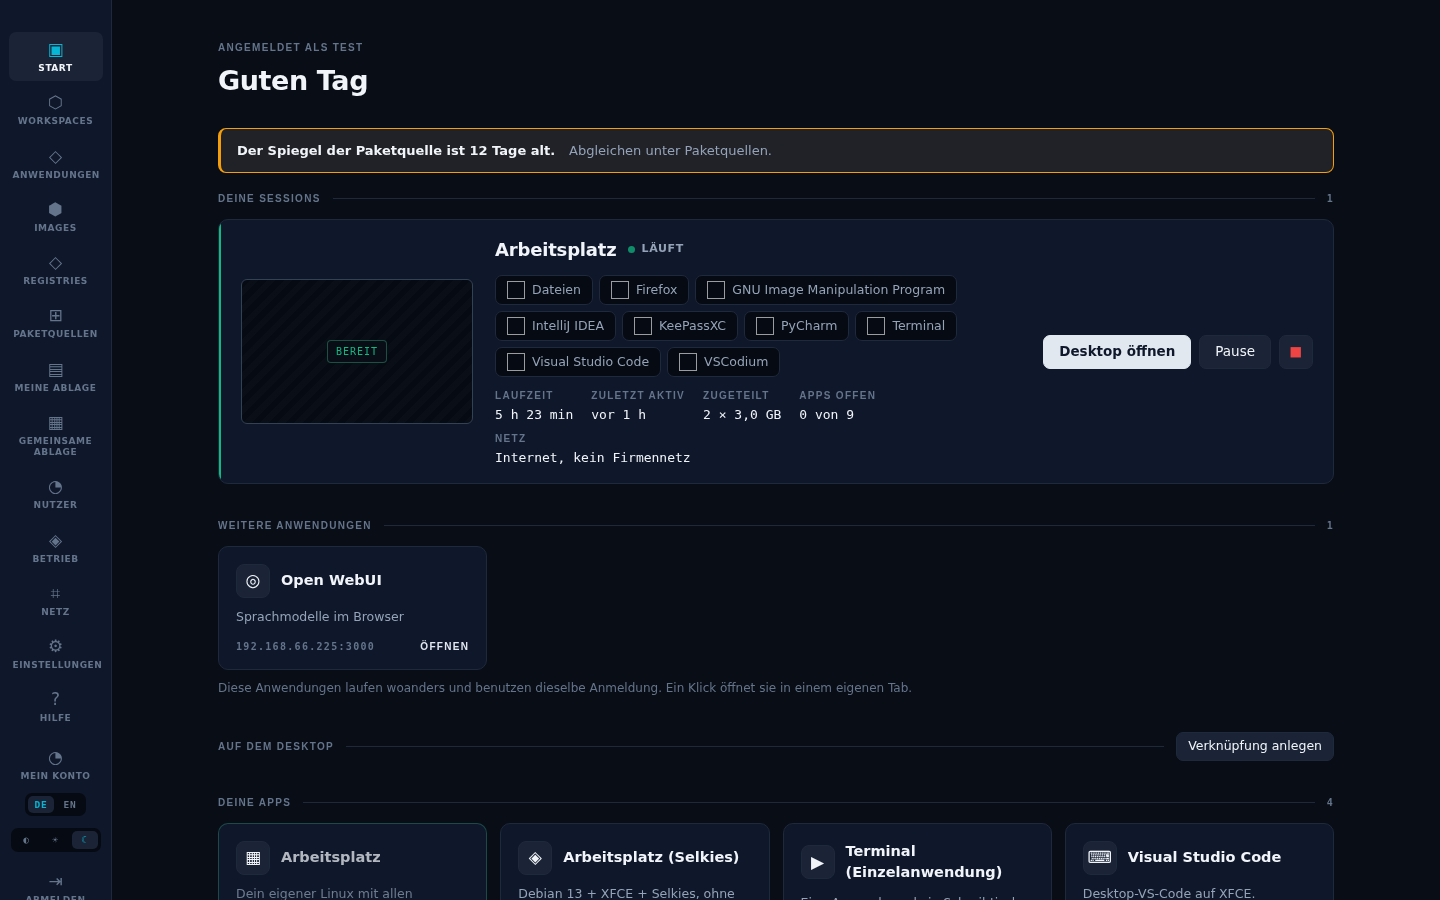
Start & Dashboard
Login abgeschlossen: Das Dashboard zeigt die eigenen Workspaces, den Systemstatus und die direkt startbaren Apps.
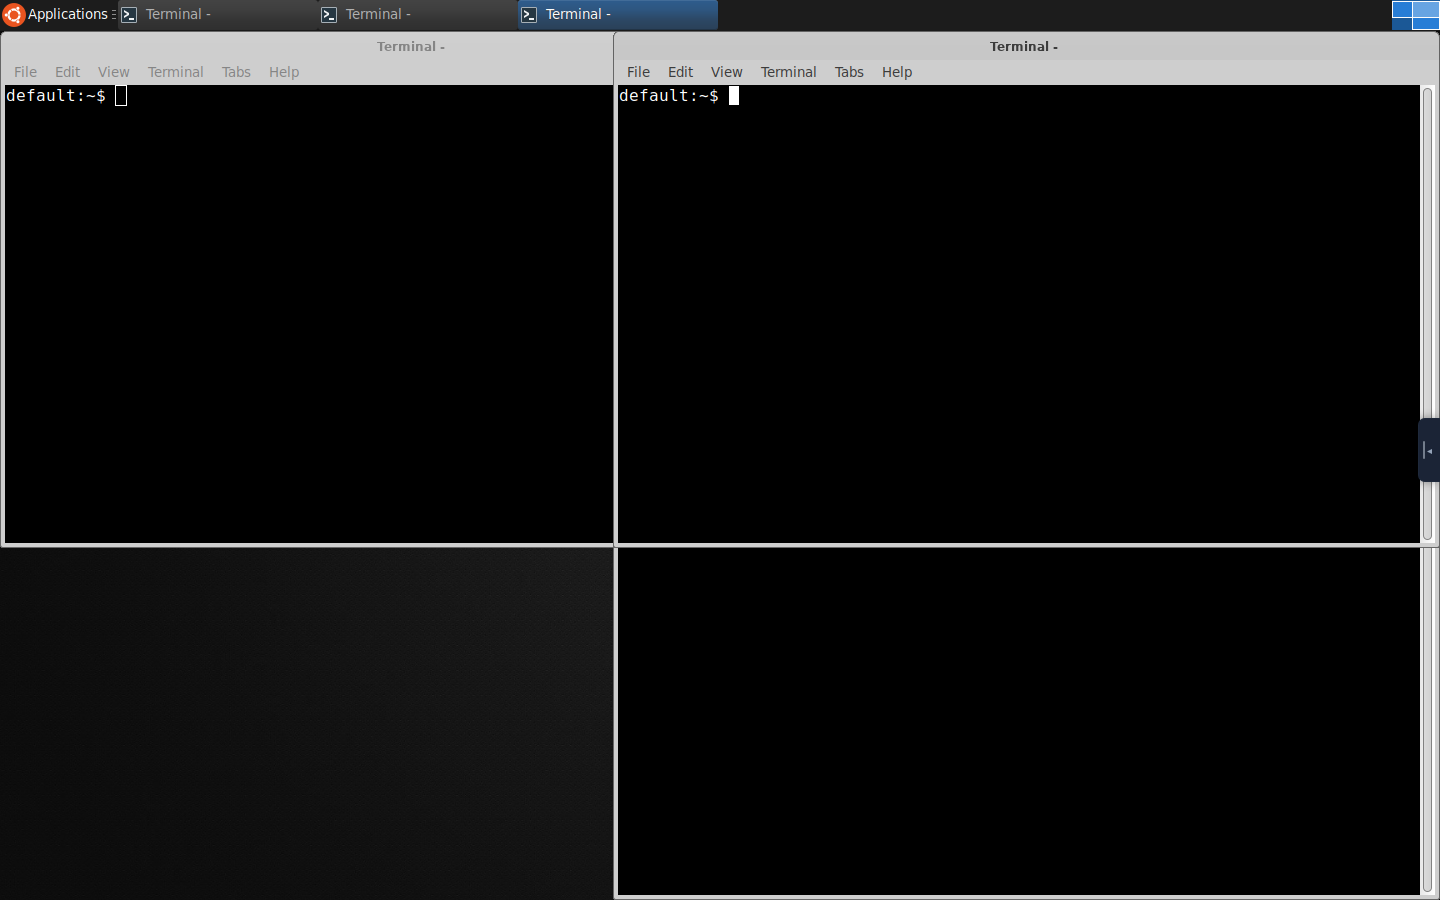
Apps als Tabs
Terminal, VS Code und Browser nebeneinander: Jede App wird im Browser zu einem eigenen Tab – sauber getrennt, alles im Blick.
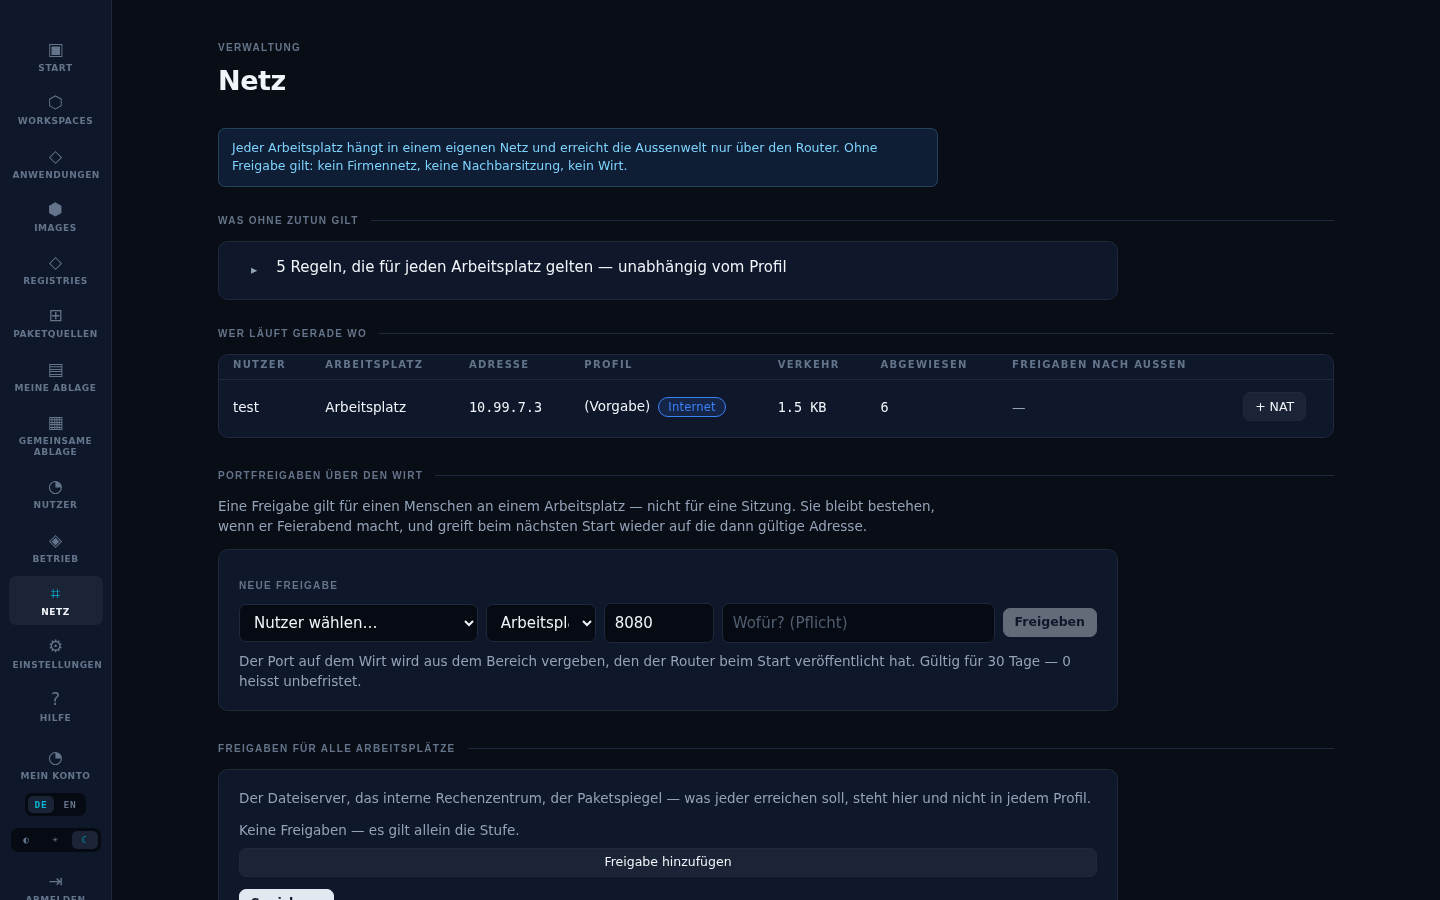
Netz
Die Netzwerk-Übersicht zeigt, wie die Workspaces isoliert im eigenen Netz liegen – nachvollziehbar, statt im Nebel.
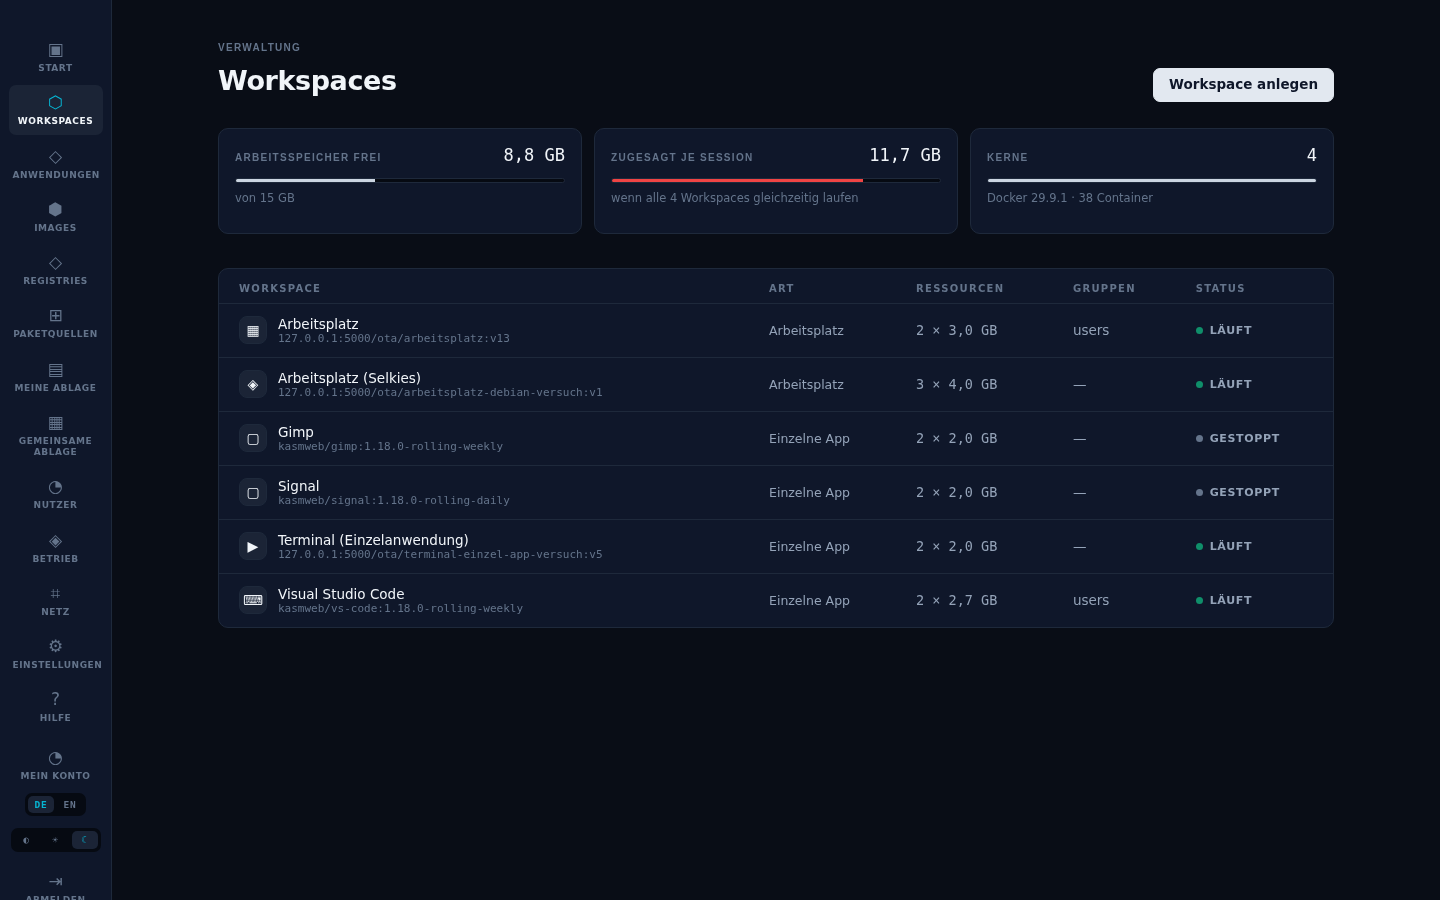
Workspaces
Workspaces anlegen, starten, pausieren: Die Verwaltung zeigt alle Container auf einen Blick – einer pro Nutzer.
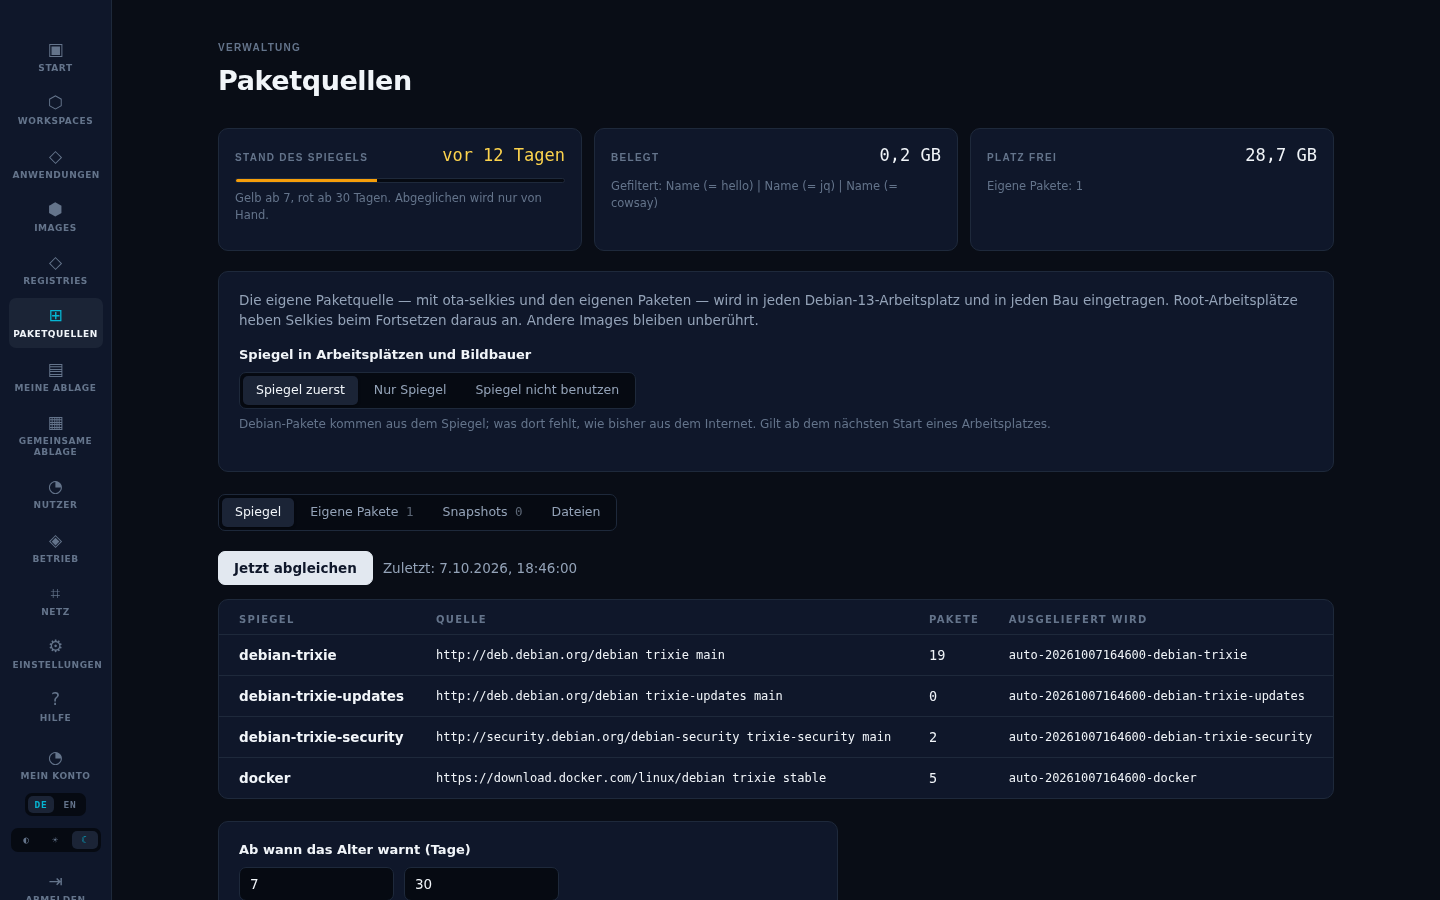
Paketquellen
Eigene .deb-Paketquellen verwalten: Software gezielt in die Workspaces verteilen, statt sie pro Maschine zu pflegen.
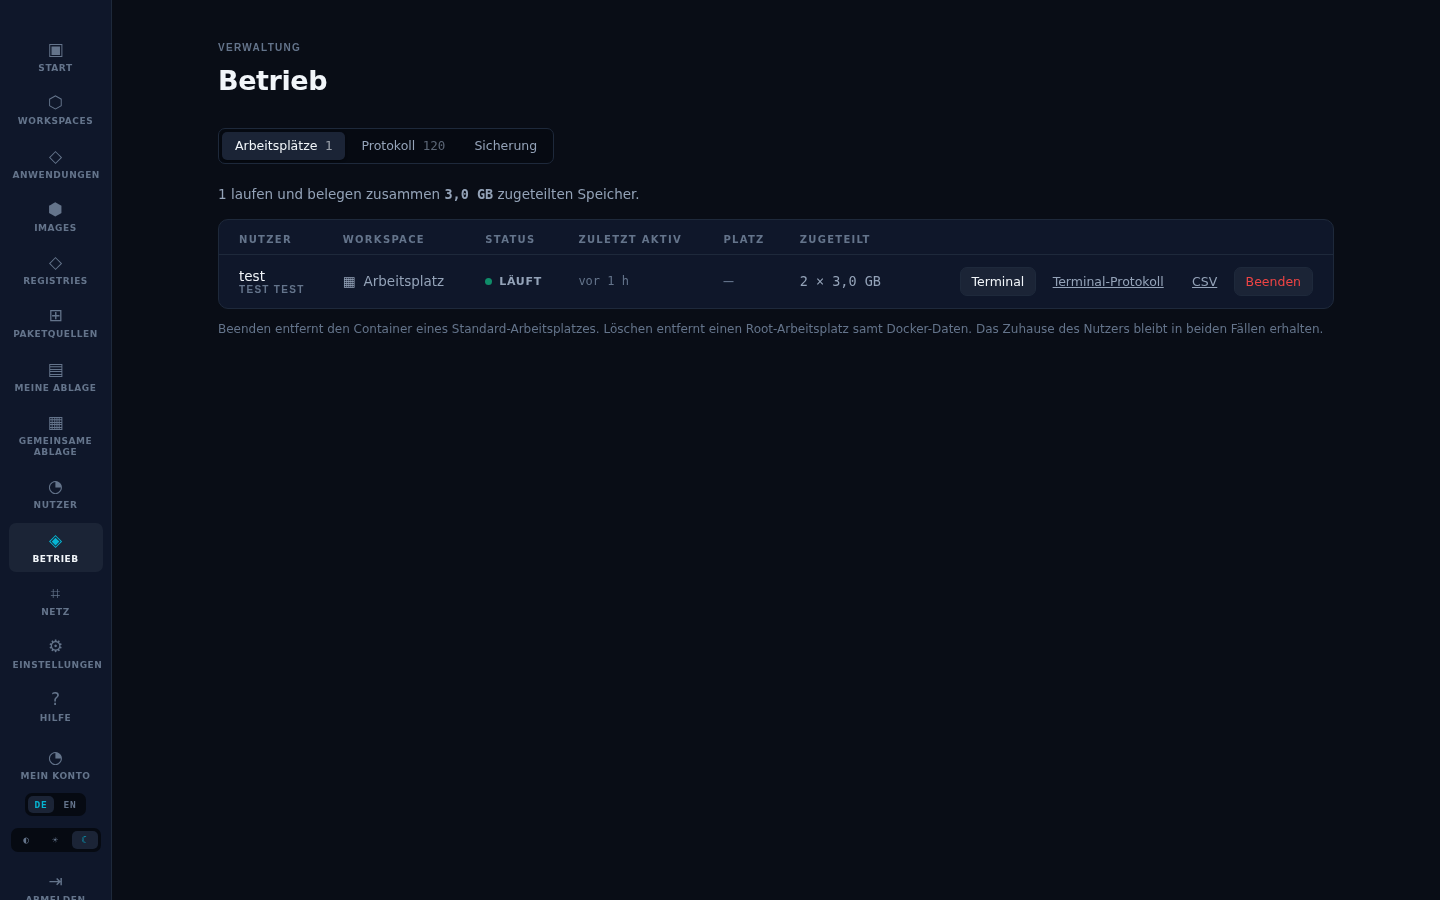
Betrieb
Der Betriebs-Blick: Ressourcen, Streams und Container im laufenden Betrieb – was läuft, sieht man.
Alle Screenshots im Raster
Die sechs Ecken der Plattform in einem Raster – echte Screenshots, ohne Retusche, mit Titel und Beschreibung.
Nachvollziehbar bis ins kleinste Kapitel
26 Wiki-Kapitel dokumentieren die Plattform: von der Installation über Keycloak und Netzwerk bis zu Betrieb, Tests und Troubleshooting. Die Doku ist offen – sie liegt im Repository.
Häufige Fragen
Die Fragen, die vor der Installation am häufigsten gestellt werden – Hardware, Anmeldung, Kosten, Migration, Apps und Sicherheit.
Ja – OpenTerminalApps läuft auf deiner eigenen Hardware, typischerweise einem x86-64-Server mit Docker. Wie viel Leistung du brauchst, hängt von der Nutzerzahl ab: Faustregel ist ein moderater Server für ein Dutzend aktiver Workspaces.
Über Keycloak – zentral, mit 2FA, Passkeys, Active Directory oder LDAP. Einmal angemeldet, öffnen sich alle Workspaces im Browser ohne zweiten Login.
Nichts. Die Plattform ist unter Apache-2.0 lizenziert, der Quellcode liegt offen auf GitHub, und es gibt keine Abos, Seats oder Metering. Die einzigen Kosten sind Hardware und Strom.
Ja – OpenTerminalApps kann neben Kasm laufen. Du kannst Nutzer Stück für Stück umstellen, Workspaces parallel betreiben und Kasm erst abschalten, wenn alles im neuen System funktioniert.
Alles, was in einem XFCE-Desktop unter Debian 13 läuft: VS Code, Firefox, Terminal, Büro-Suiten, Fachsoftware – und eigene Software über .deb-Paketquellen gezielt in die Workspaces verteilen.
HTTPS für alle Verbindungen, Netzwerk-Isolation der Workspaces, Keycloak als Anmeldezentrale mit 2FA und Passkeys – und ein Testlauf von über 450 Prüfungen, darunter 107 im echten Browser.
Bereit für deinen eigenen Terminal-Arbeitsplatz?
Der Quellcode, die Doku und alle Container-Definitionen liegen offen im Repository. Clone dich rein, starte Docker Compose, und dein erster Workspace ist Minuten später online.